Por qué esto te incumbe desde el primer día
Ver el texto de la lecciónOcultar el texto
Quizá pienses: «somos un negocio pequeño, ¿quién nos va a atacar?». La realidad es la contraria: las Pymes concentran la mayoría de los incidentes de ciberseguridad, porque los ataques son automáticos y masivos — buscan puertas abiertas, no nombres famosos.
Las cuatro amenazas que más golpean a negocios como el tuyo son: el ransomware (secuestro de la información y paro operativo de semanas), el fraude por correo o BEC (transferencias desviadas con correos falsos), el robo de credenciales (tu contraseña como llave de todo) y la explotación de servicios expuestos a internet. Y casi todos empiezan igual: con un clic, una contraseña o una puerta que alguien abrió.
Por eso las empresas que se lo toman en serio capacitan a su gente con cursos como este, simulacros de phishing y un principio central que te conviene conocer hoy: reportar no debería castigarse nunca. El error que se avisa a tiempo es una anécdota; el que se calla es un incidente. Si el negocio es tuyo, ese principio lo pones tú.
Tus cuentas y tu equipo, bien desde el día uno
Ver el texto de la lecciónOcultar el texto
Contraseñas
- Una cuenta = una contraseña. Nunca repitas la del trabajo en sitios personales (ni entre sistemas internos): una fuga ajena se vuelve una llave a la empresa.
- Usa un gestor de contraseñas (si en tu trabajo ya usan uno, ese): él genera y recuerda claves únicas; tú memorizas solo la maestra — una frase larga de varias palabras.
- Las cuentas son personales: no se comparten ni se prestan, ni «un minuto», ni a jefes. Si alguien necesita acceso, quien administra los sistemas se lo da en minutos.
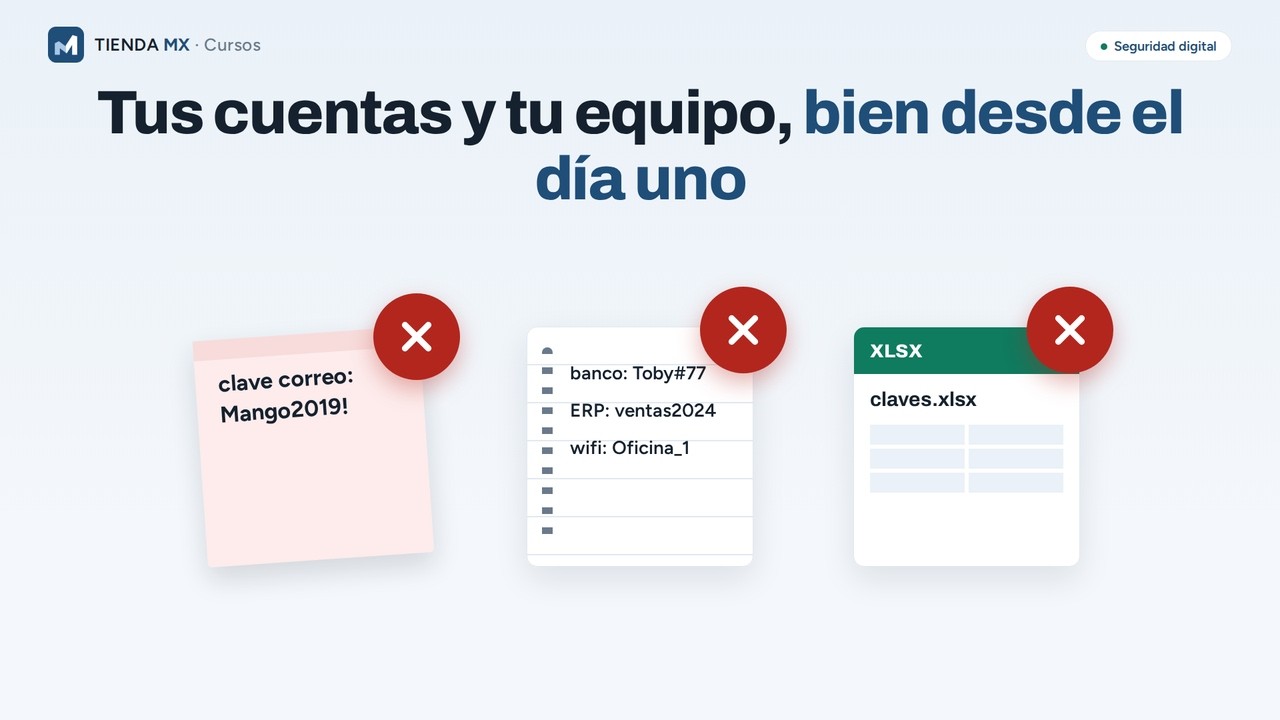
- Nada de contraseñas en pósits, cuadernos o archivos «claves.xlsx».
MFA (autenticación multifactor): tres reglas
- Actívalo en todo lo importante: correo, banca y sistemas del trabajo — es el control que más robos de cuenta detiene.
- Nunca apruebes una solicitud que tú no iniciaste: significa que alguien ya tiene tu contraseña. Rechaza y reporta.
- Nunca dictes un código a nadie — ni a «soporte técnico», ni al «banco». Los códigos solo se escriben en la pantalla que tú abriste.
Tu equipo
- Bloquea la sesión al levantarte:
Win + L. Dos segundos, siempre. - Trabaja con tu cuenta estándar; las instalaciones las hace quien administra los equipos (el área de TI o el proveedor que los atiende). No desactives antivirus ni firewall jamás.
- Acepta las actualizaciones el mismo día que se pidan.
Correo y mensajes: donde empiezan casi todos los ataques

Ver el texto de la lecciónOcultar el texto
Las 5 señales del phishing
- Remitente alterado: el dominio se parece pero no es (revisa lo que va después de la @).
- Urgencia o amenaza: «su cuenta será suspendida hoy». La prisa es deliberada.
- Enlace engañoso: pasa el cursor sin hacer clic y compara el destino real.
- Pide credenciales o datos: nadie legítimo pide contraseñas o códigos por correo o teléfono.
- Tono genérico o raro — aunque los ataques con IA ya escriben perfecto.
Una sola señal basta: no hagas clic, verifica por otro canal y repórtalo. El phishing también llega por SMS, WhatsApp, llamadas y códigos QR. Y nunca habilites «macros» o «contenido» en adjuntos: es el detonador clásico del ransomware. Si no esperabas un adjunto, verifica antes de abrir.
Si tu puesto toca pagos o datos bancarios
Memoriza el control anti-fraude que toda empresa debería tener: todo cambio de cuenta bancaria y todo pago urgente fuera de proceso se confirma por un segundo canal — una llamada al teléfono ya registrado, nunca al que venga en el propio correo. Aplica a todos, sin excepciones: si «el director» exige saltárselo por correo, esa exigencia es la señal del fraude. Verificar toma minutos y nadie legítimo se ofende. Si el negocio es tuyo, haz de esta regla una política escrita.
La información: qué se protege y dónde vive

Ver el texto de la lecciónOcultar el texto
Clasificación básica
La información de un negocio se clasifica en pública (puede verla cualquiera), interna (solo personal) y confidencial (clientes, precios, nómina, datos personales — solo quien la necesita). Ante la duda, trátala como confidencial.
Reglas prácticas
- Los datos viven en las herramientas de la empresa: su nube, su correo. Nunca en tu correo o Drive personal, ni en WhatsApp personal.
- Herramientas nuevas, solo con autorización: el conversor gratuito de internet o la app «que usabas en tu otro trabajo» pueden fugar datos. Pide la opción aprobada — pedir no es molestar, es el proceso.
- Inteligencia artificial: nunca pegues datos de clientes, información interna o código en herramientas de IA públicas. Usa solo las aprobadas y verifica lo que la IA te responda: inventa con mucha confianza.
- Escritorio limpio: pantalla bloqueada, documentos sensibles bajo llave al final del día, lo impreso se recoge de inmediato y lo sensible se destruye en trituradora, no en el bote.
- Datos personales de clientes y compañeros tienen protección legal: se recolectan solo los necesarios, se comparten solo con autorización y las solicitudes de titulares se canalizan al responsable.
Fuera de la oficina y dentro del edificio

Ver el texto de la lecciónOcultar el texto
Trabajo remoto
- Fuera de la oficina, la VPN de tu empresa (si la tiene) antes de abrir cualquier sistema. En Wi-Fi públicas, mejor el hotspot de tu teléfono.
- El equipo de trabajo es de trabajo: no se presta a la familia ni se usa para descargas personales.
- ¿Perdiste laptop o teléfono con acceso al correo? Repórtalo de inmediato, a cualquier hora — soporte puede bloquear el acceso y, si el equipo está administrado, borrarlo a distancia, pero solo si se entera. Aplica también a tu teléfono personal si tiene el correo configurado.
En el edificio
- Cada persona entra con su tarjeta o registrada: no sostengas la puerta de acceso a desconocidos (ni al mensajero con cajas: se le acompaña a recepción). Colarse detrás de alguien es la técnica de intrusión más común.
- Tu tarjeta y gafete son personales: no se prestan; si los pierdes, repórtalo el mismo día.
- Visitantes y técnicos: registrados y acompañados siempre; un técnico sin cita se verifica con el área que lo contrató antes de pasar.
- ¿Alguien sin gafete en el pasillo? «¿Le puedo ayudar?» — y si algo no cuadra, avisa. Nunca confrontes.
Las 8 reglas de oro y cómo reportar

Ver el texto de la lecciónOcultar el texto
La seguridad en el trabajo cabe en ocho reglas. Son tu chuleta permanente, y los demás cursos de esta serie las citan por su número:
- 1. Ante la duda, no hagas clic: verifica y reporta.
- 2. MFA en todo, siempre.
- 3. Una contraseña = una cuenta. El gestor las recuerda por ti.
- 4. Ningún cambio de cuenta bancaria se acepta sin confirmarlo por un segundo canal.
- 5. La urgencia es la herramienta favorita del estafador: detente justo cuando te presionan.
- 6. Si hiciste clic o algo se ve raro: desconecta y avisa. Reportar rápido no debería castigarse nunca.
- 7. Fuera de la oficina, VPN si tu empresa la tiene; nada de sistemas del trabajo en Wi-Fi abiertas.
- 8. No contrates ni instales herramientas para trabajo sin autorización de quien administra la tecnología.
Cómo reportar
Pregunta hoy a tu jefe o a soporte cuál es el canal oficial de reporte (el botón del correo, un chat o el teléfono de quien lleve la seguridad) y guárdalo. Si el negocio es tuyo, define ese canal hoy y díselo a todo tu equipo. Se reporta todo lo fuera de lo normal: correos sospechosos, solicitudes raras, equipos perdidos, personas sin gafete, comportamientos extraños del equipo. Los falsos positivos se agradecen — reportar de más nunca es un error.
Encuentra los 5 riesgos del primer día de Dani
Dani entró a trabajar este lunes. Lee su primer día y haz clic sobre cada situación de riesgo. Hay 5 riesgos escondidos.
Como su cuenta aún no está lista, su jefe le manda por chat su propia contraseña «para que avance mientras le crean su usuario».
Le llega un correo de «Recursos Humanos» para «activar sus prestaciones» en un enlace de un dominio que no es el de la empresa, iniciando sesión con su cuenta nueva.
Para no olvidar su contraseña nueva, la apunta en un pósit y lo pega bajo el teclado.
A media tarde conecta su USB personal con música para ambientar su escritorio.
Al salir, una persona sin gafete se acerca a la puerta de empleados con las manos ocupadas y Dani, por amabilidad, le sostiene la puerta para que entre. «Buen primer día», piensa.