Tus credenciales valen dinero

Ver el texto de la lecciónOcultar el texto
Para un atacante, tu contraseña del correo vale más que tu computadora. Con acceso a tu buzón puede restablecer las contraseñas de casi todos los demás sistemas, leer conversaciones con clientes y proveedores, y preparar fraudes a nombre de la empresa.
El robo de credenciales está entre los riesgos más probables para cualquier negocio, porque es el punto de partida de casi todos los demás ataques: el ransomware y el fraude por correo suelen empezar con una contraseña robada.
Cómo las roban
🎣 Phishing
Correos o sitios falsos que imitan a tu banco, al soporte técnico o a un servicio conocido para que escribas tu usuario y contraseña.
♻️ Reutilización
Usaste la misma contraseña en un sitio que sufrió una fuga. El atacante la prueba en tu correo del trabajo… y funciona.
🔓 Contraseñas débiles
Nombres, fechas y patrones como Empresa2026! se adivinan con herramientas automáticas en minutos.
🦠 Malware
Programas que registran lo que tecleas, instalados al abrir un adjunto o descargar software pirata.
Anatomía de un phishing
Los correos de phishing cambian de disfraz, pero casi todos combinan las mismas cinco señales. Detectar una sola ya es motivo suficiente para desconfiar y reportar.
- 1 · Remitente alterado: el dominio se parece pero no es el real:
[email protected]en lugar demicrosoft.com. Mira siempre lo que va después de la @. - 2 · Urgencia o amenaza: «su cuenta será suspendida hoy», «último aviso», «acción requerida en 2 horas». La prisa apaga el criterio: es deliberada.
- 3 · Enlaces engañosos: el texto dice una cosa y el destino es otro. Coloca el cursor sobre el enlace (sin hacer clic) y compara el dominio real.
- 4 · Pide credenciales o datos: ningún soporte técnico, banco o servicio serio te pide la contraseña, el token o el código MFA por correo o teléfono. Nunca.
- 5 · Tono genérico o errores: «Estimado usuario», traducciones raras, logotipos pixelados. Aunque ojo: los ataques con IA ya escriben perfecto; la ausencia de errores no es garantía.
Contraseñas: una por cuenta, y que las recuerde el gestor
La regla es simple: una cuenta = una contraseña. Si una fuga expone tu contraseña de un sitio de compras y es la misma del correo del trabajo, el atacante acaba de entrar al negocio.
Cómo lograrlo sin volverte loco
- Usa un gestor de contraseñas. Genera y recuerda contraseñas largas y únicas por ti. Solo memorizas una: la maestra. Si donde trabajas ya usan uno, usa ese; si el negocio es tuyo, elige uno para todo el equipo.
- Para la maestra, usa una frase larga: cuatro o más palabras sin relación (tortuga-fanal-92-nube) vencen a cualquier P@ssw0rd! corto.
- Nunca la compartas ni la anotes en pósits, cuadernos ni archivos llamados «claves.xlsx». Si alguien la necesita «por una emergencia», eso es una señal de alerta, no una emergencia.
- Cámbiala de inmediato si sospechas que la escribiste en un sitio falso o si te avisan de una fuga.
MFA: tu red de seguridad (úsala bien)
La autenticación multifactor (MFA) pide un segundo factor además de tu contraseña: un código de una app, una notificación o una llave física. Es el control que más robos de cuenta detiene: aunque roben tu contraseña, no pueden entrar sin tu segundo factor.
Las tres reglas del MFA
- Actívalo en todo lo importante: correo, banca, tu sistema de ventas o ERP y los servicios en la nube. Si un sistema lo ofrece y no lo tienes activo, actívalo o pídeselo a quien lleve la tecnología en tu negocio (tu área de TI o tu proveedor).
- Nunca apruebes una solicitud que tú no iniciaste. Si te llega una notificación MFA sin que estés iniciando sesión, alguien tiene tu contraseña y está intentando entrar: recházala y repórtalo de inmediato.
- Nunca dictes ni reenvíes un código MFA a nadie, ni a quien diga ser de soporte técnico o del banco. Los códigos solo se escriben en la pantalla de inicio de sesión que tú abriste.
¿Sospechas? ¿Caíste? Esto es lo que sigue
Si algo te huele mal
- No hagas clic, no respondas, no reenvíes «para preguntar si es real».
- Repórtalo a quien lleve la seguridad donde trabajas (el botón «Reportar» de tu correo, tu área de TI o tu proveedor). Si el negocio es tuyo y no hay a quién reportar, bloquea al remitente y avisa al servicio suplantado por su canal oficial.
- Si dudas de un mensaje de un compañero o directivo, confírmalo por otro canal: llámalo.
Si ya escribiste tu contraseña en un sitio sospechoso
- Avísalo de inmediato. Los primeros minutos permiten bloquear la cuenta antes de que el atacante la use.
- Cambia esa contraseña (y en cualquier otra cuenta donde la hayas repetido).
- No lo ocultes. Reportar un error no debería castigarse nunca; ocultarlo sí agrava el daño. Si diriges el negocio, díselo a tu equipo con todas sus letras: quien avisa rápido te ahorra dinero.
El phishing más allá del correo (y las señales de una cuenta ya comprometida)
Ver el texto de la lecciónOcultar el texto
Otras caras del mismo engaño
- Spear phishing: phishing dirigido y personalizado. Usa tu nombre, tu puesto, tus proyectos y hasta el nombre de tu jefe (todo sale de LinkedIn, redes y el sitio web). Que un correo «sepa de ti» no lo hace legítimo: lo hace más peligroso.
- Smishing (SMS y mensajería): «su paquete está retenido», «multa pendiente», siempre con un enlace. Mismo tratamiento que el correo: no hacer clic, verificar por el canal oficial y reportar.
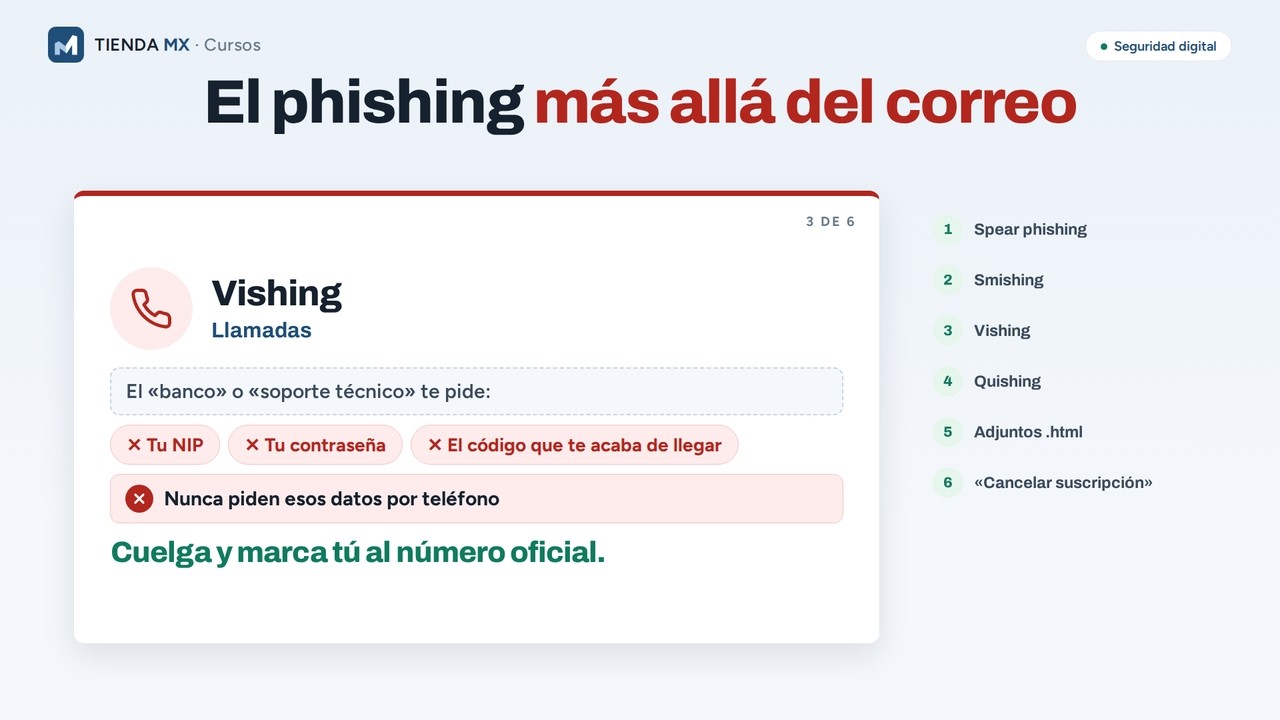
- Vishing (llamadas): el «banco» o «soporte técnico» que pide tu NIP, contraseña o el código que te acaba de llegar. Los bancos y el soporte técnico nunca piden esos datos por teléfono: cuelga y marca tú al número oficial.
- Quishing (códigos QR): un QR es solo un enlace disfrazado. Un póster que pide «escanear para actualizar tus datos de nómina» merece la misma desconfianza que un correo con enlace: verifica antes con el área por su canal oficial.
- Adjuntos .html: la página falsa de inicio de sesión viaja dentro del propio correo para evadir filtros. Ninguna «factura» legítima te pide iniciar sesión en tu correo para verse.
- «Cancelar suscripción» en correos sospechosos: es otro enlace del atacante; ese clic confirma que tu dirección está activa. Reporta y bloquea, sin interactuar.
Detalles que engañan al ojo
- El candado HTTPS no acredita a nadie: solo indica que la conexión va cifrada; los sitios de phishing también lo tienen. Lo único que autentica un sitio es su dominio exacto en la barra de direcciones.
- En el teléfono, toca el nombre del remitente para desplegar la dirección completa: el móvil oculta el dominio real detrás del nombre, y los atacantes lo aprovechan.
- Temporadas de riesgo: Buen Fin, aguinaldos y cierres fiscales disparan las campañas de phishing. Cuando hay dinero en movimiento y prisa, duplica la desconfianza.
- Tus redes sociales alimentan al atacante: fechas, mascotas, equipo favorito y familia son material de contraseñas adivinables, «preguntas secretas» y spear phishing. Publica con esa conciencia.
Higiene extra de cuentas
- Códigos de recuperación del MFA: equivalen a tu segundo factor. Guárdalos en tu gestor de contraseñas (o donde indique quien administra tus cuentas); nunca en notas visibles ni compartidos.
- Contraseñas únicas también entre sistemas internos: la de tu sistema de ventas o ERP no puede ser la del correo. Una credencial robada se prueba contra todos los sistemas.
- Las cuentas no se comparten con nadie: ni con becarios «temporales» ni con directivos con prisa. Un acceso propio se crea en minutos, y la trazabilidad de quién hizo qué depende de ello.
- En equipos compartidos: nunca guardes contraseñas en el navegador y cierra sesión al terminar — cerrar la ventana puede dejar la sesión viva para el siguiente usuario.
- Atiende las alertas del gestor: si avisa que una contraseña apareció en una filtración o está repetida, cámbiala de inmediato: ya circula en listas de ataque.
Señales de que tu cuenta ya está comprometida
- Notificaciones MFA o códigos que tú no pediste.
- Bloqueos por «demasiados intentos fallidos» que no hiciste: alguien prueba contraseñas contra tu cuenta.
- Avisos de inicio de sesión desde lugares que no reconoces: cambia la contraseña por la vía oficial, cierra las sesiones remotas y reporta.
- Reglas de reenvío automático que no creaste: es lo primero que configura un atacante para seguir leyendo tu correo.
- Una avalancha súbita de spam y suscripciones («mail bombing»): ruido para sepultar los avisos importantes mientras usan tus cuentas.
- Compañeros que reciben correos «tuyos» que no escribiste.
Encuentra las 5 señales de este correo
Este correo llegó al buzón de un compañero. Haz clic sobre cada elemento que te parezca sospechoso. Hay 5 señales escondidas.
Estimado usuario,
Hemos detectado actividad inusual en su cuenta de correo. Para evitar la suspensión definitiva de su buzón, debe verificar su contraseña de inmediato en el siguiente enlace:
👉 https://portal.empresa.com/verificar
Si no completa la verificación hoy, perderá el acceso a su correo y sus archivos.
Atentamente,
Departamento de Soporte Técnico